Un prestataire dépose des bulletins de salaire dans son IA pour accélérer une analyse comptable. Rien d'inhabituel, sauf que ces bulletins ne sont pas ceux de ses propres salariés, mais ceux des salariés d'un de ses clients. Et un bulletin de paie comporte le plus souvent un numéro de sécurité sociale.
Ce cas, en apparence anodin, résume à lui seul la majorité des questions de conformité que pose l'usage professionnel de l'IA générative aujourd'hui. Il mérite qu'on le décortique, parce que la réponse ne se limite pas à « quel abonnement utiliser ».
Le premier réflexe : la licence n'est pas un détail
Beaucoup d'usages professionnels de l'IA démarrent sur un compte personnel, gratuit ou payant (offre grand public, souvent appelée "Pro"). C'est un choix anodin en apparence, mais qui a une conséquence directe : ces comptes ne sont pas couverts par un cadre contractuel de protection des données. Selon la documentation d'Anthropic, seuls les comptes professionnels (API, Console, Team et Enterprise) bénéficient d'un accord de traitement des données (DPA) [1]. Les comptes grand public en sont dépourvus.
Concrètement : dès qu'une donnée qui ne vous appartient pas en propre transite par l'outil (un client, un salarié, un adhérent), un compte personnel n'est plus le bon cadre. Il faut basculer sur une offre professionnelle. Ce n'est pas une question de confort, c'est une obligation contractuelle posée par l'article 28 du RGPD.
La CNIL est explicite sur l'usage des IA génératives grand public : elle recommande de ne jamais partager d'informations confidentielles telles que des données personnelles, des données de l'entreprise ou de l'administration [6].
Google propose aux associations une édition gratuite de sa suite bureautique, Google Workspace for Nonprofits. Elle couvre jusqu'à 2 000 utilisateurs et inclut l'application Gemini. Sont éligibles en France les associations loi 1901, les fondations et les fonds de dotation. Les structures publiques, les établissements de santé et les établissements d'enseignement en sont exclus [13].
Dans cette édition, Gemini n'est plus un outil grand public. Il relève du contrat Workspace et de son avenant de traitement des données. Les conversations ne sont ni relues par des humains ni utilisées pour entraîner les modèles hors de l'organisation, sauf autorisation. L'administrateur choisit leur durée de conservation : 3, 18 ou 36 mois [14]. L'application grand public prévoit au contraire une relecture humaine d'une partie des échanges, conservée jusqu'à trois ans [15].
Trois conditions pour en profiter :
- Faire valider l'association. La vérification passe par Goodstack, le partenaire de Google, avant l'activation de Workspace [13].
- Travailler sur des comptes de l'association. Un bénévole qui utilise Gemini avec son adresse Gmail personnelle reste dans le cadre grand public. Le statut associatif ne le protège pas.
- Tenir NotebookLM à l'écart des données sensibles. Google indique que ses certifications de conformité ne couvrent pas ce service, et que les réglages de localisation des données ne s'y appliquent pas [14]. Un bulletin de salaire n'a rien à y faire.
L'édition gratuite a ses limites. L'accès à Gemini y est plafonné, avec des quotas que Google se réserve de modifier. Surtout, l'assistance intégrée à Gmail, Docs et Sheets n'est pas incluse : elle demande une édition payante, proposée aux associations avec une remise pouvant atteindre 75 % [16] [17].
Le DPA : un contrat, pas un simple mot de conformité
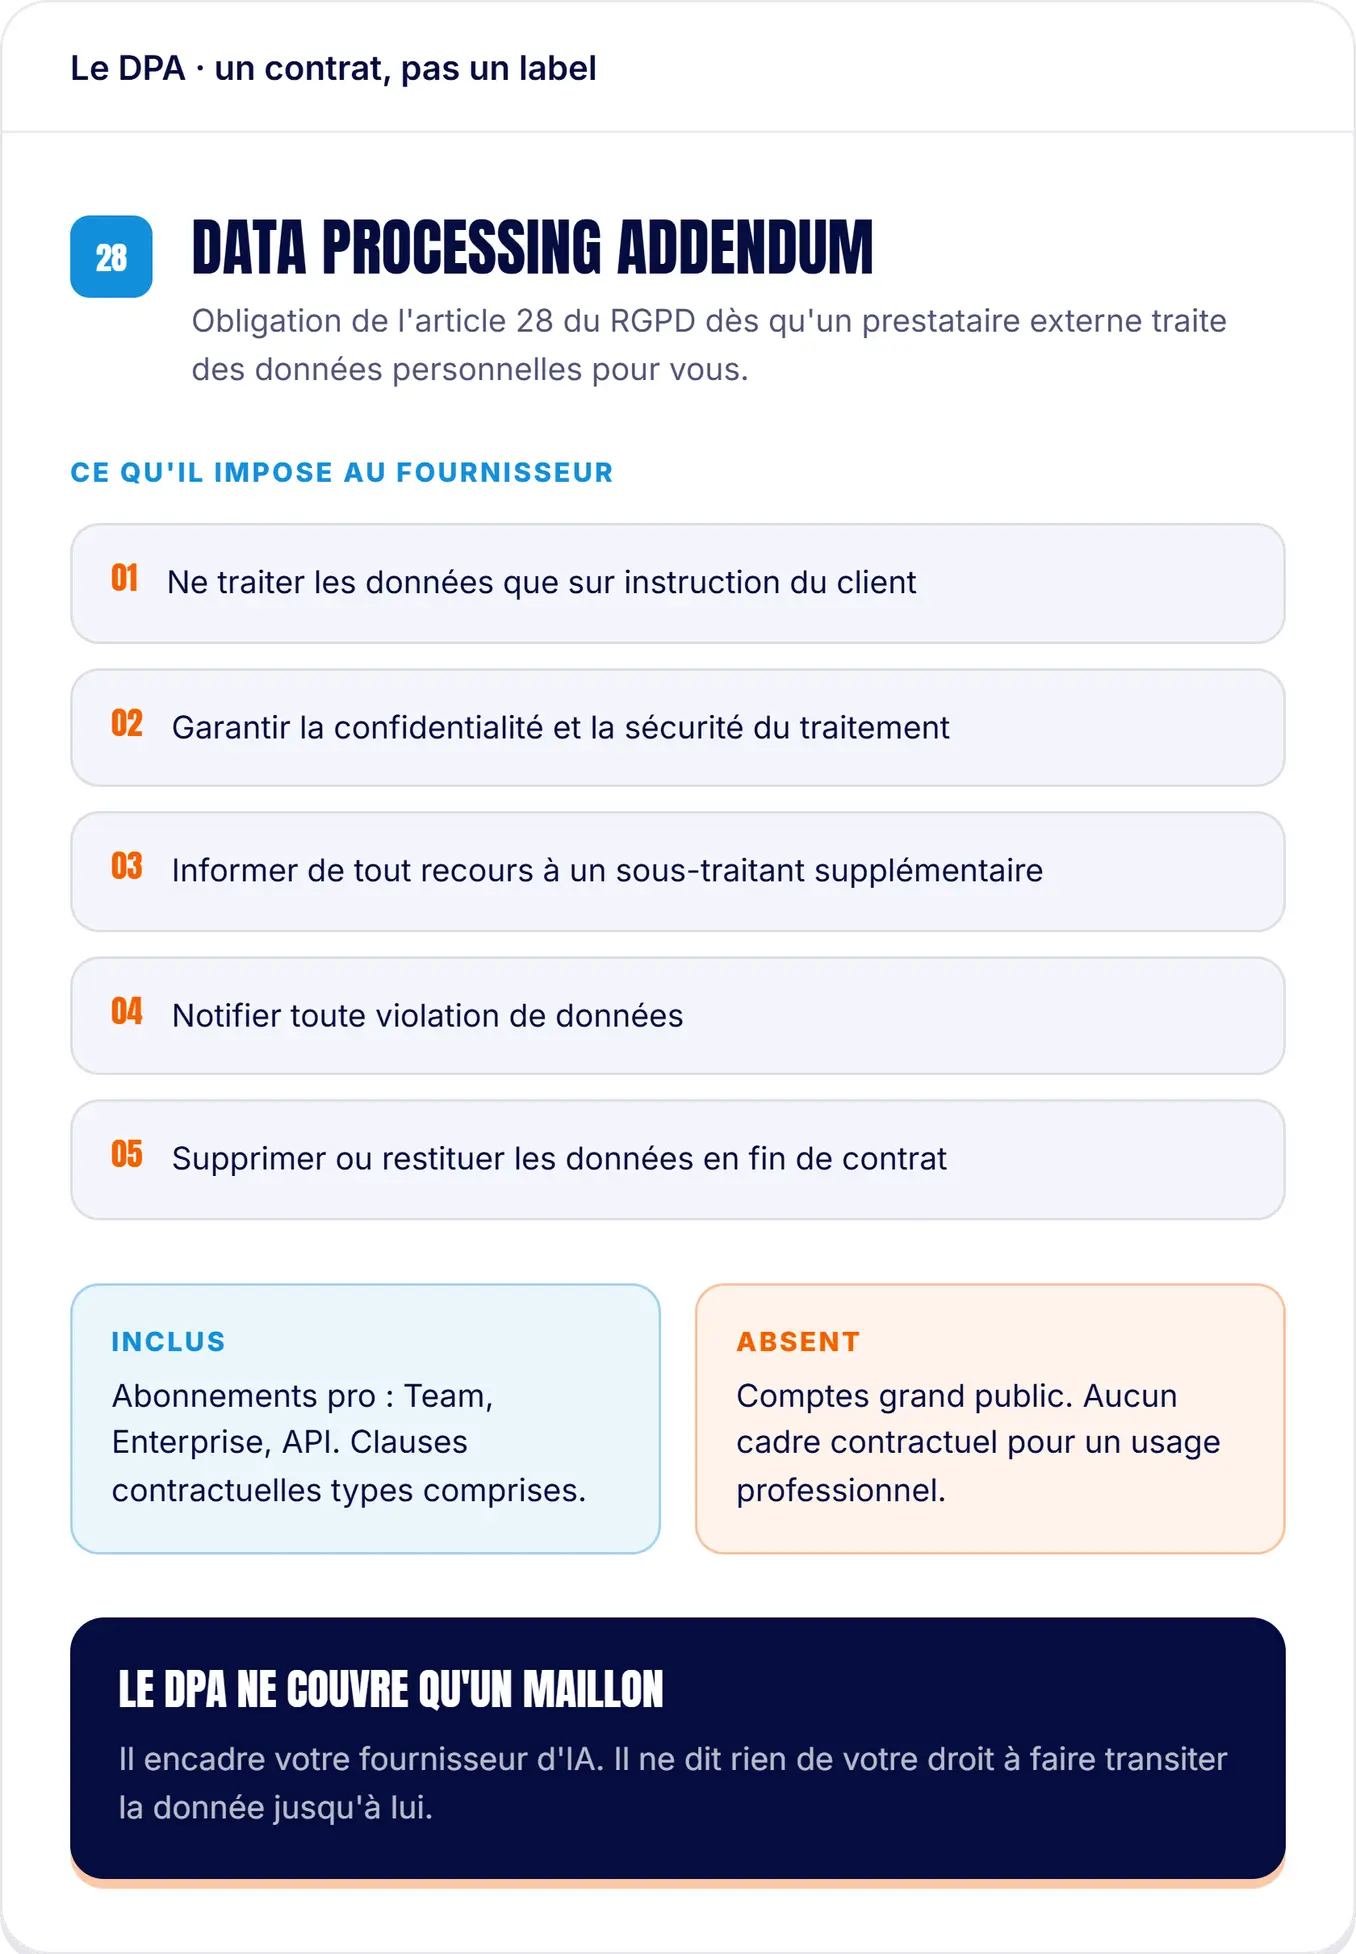
Le DPA (Data Processing Addendum, ou accord de traitement des données) est une obligation posée par l'article 28 du RGPD dès qu'un organisme fait traiter des données personnelles par un prestataire externe [2]. Ce contrat encadre le prestataire, ici le fournisseur d'IA, et l'oblige notamment à :
- ne traiter les données que sur instruction du client,
- garantir la confidentialité et la sécurité du traitement,
- informer de tout recours à un sous-traitant supplémentaire,
- notifier toute violation de données,
- supprimer ou restituer les données à la fin du contrat.
Le guide du sous-traitant publié par la CNIL détaille précisément ces obligations, ainsi que les risques encourus en cas de manquement [3]. Pour Claude, ce contrat est intégré automatiquement aux abonnements professionnels (Team, Enterprise, API) et inclut les clauses contractuelles types nécessaires au transfert de données vers les États-Unis [1].
Un DPA ne règle pas tout, et la CNIL le dit elle-même. Dans ses recommandations du 7 février 2025 sur le développement des systèmes d'IA, elle rappelle que « les données des personnes doivent être protégées, que ce soit à travers les bases d'entraînement, au sein des modèles qui ont pu les mémoriser, ou dans l'utilisation des modèles au moyen des invites (prompts) » [7]. Autrement dit : même sous contrat, même sans entraînement, ce qu'on écrit dans un prompt reste une donnée à protéger.
Mais un DPA signé avec son fournisseur d'IA ne suffit pas à sécuriser tout l'usage. C'est là que le cas du bulletin de salaire devient intéressant.
La chaîne de sous-traitance : le maillon qu'on oublie
Une donnée personnelle circule rarement entre deux acteurs seulement. Dans notre exemple :
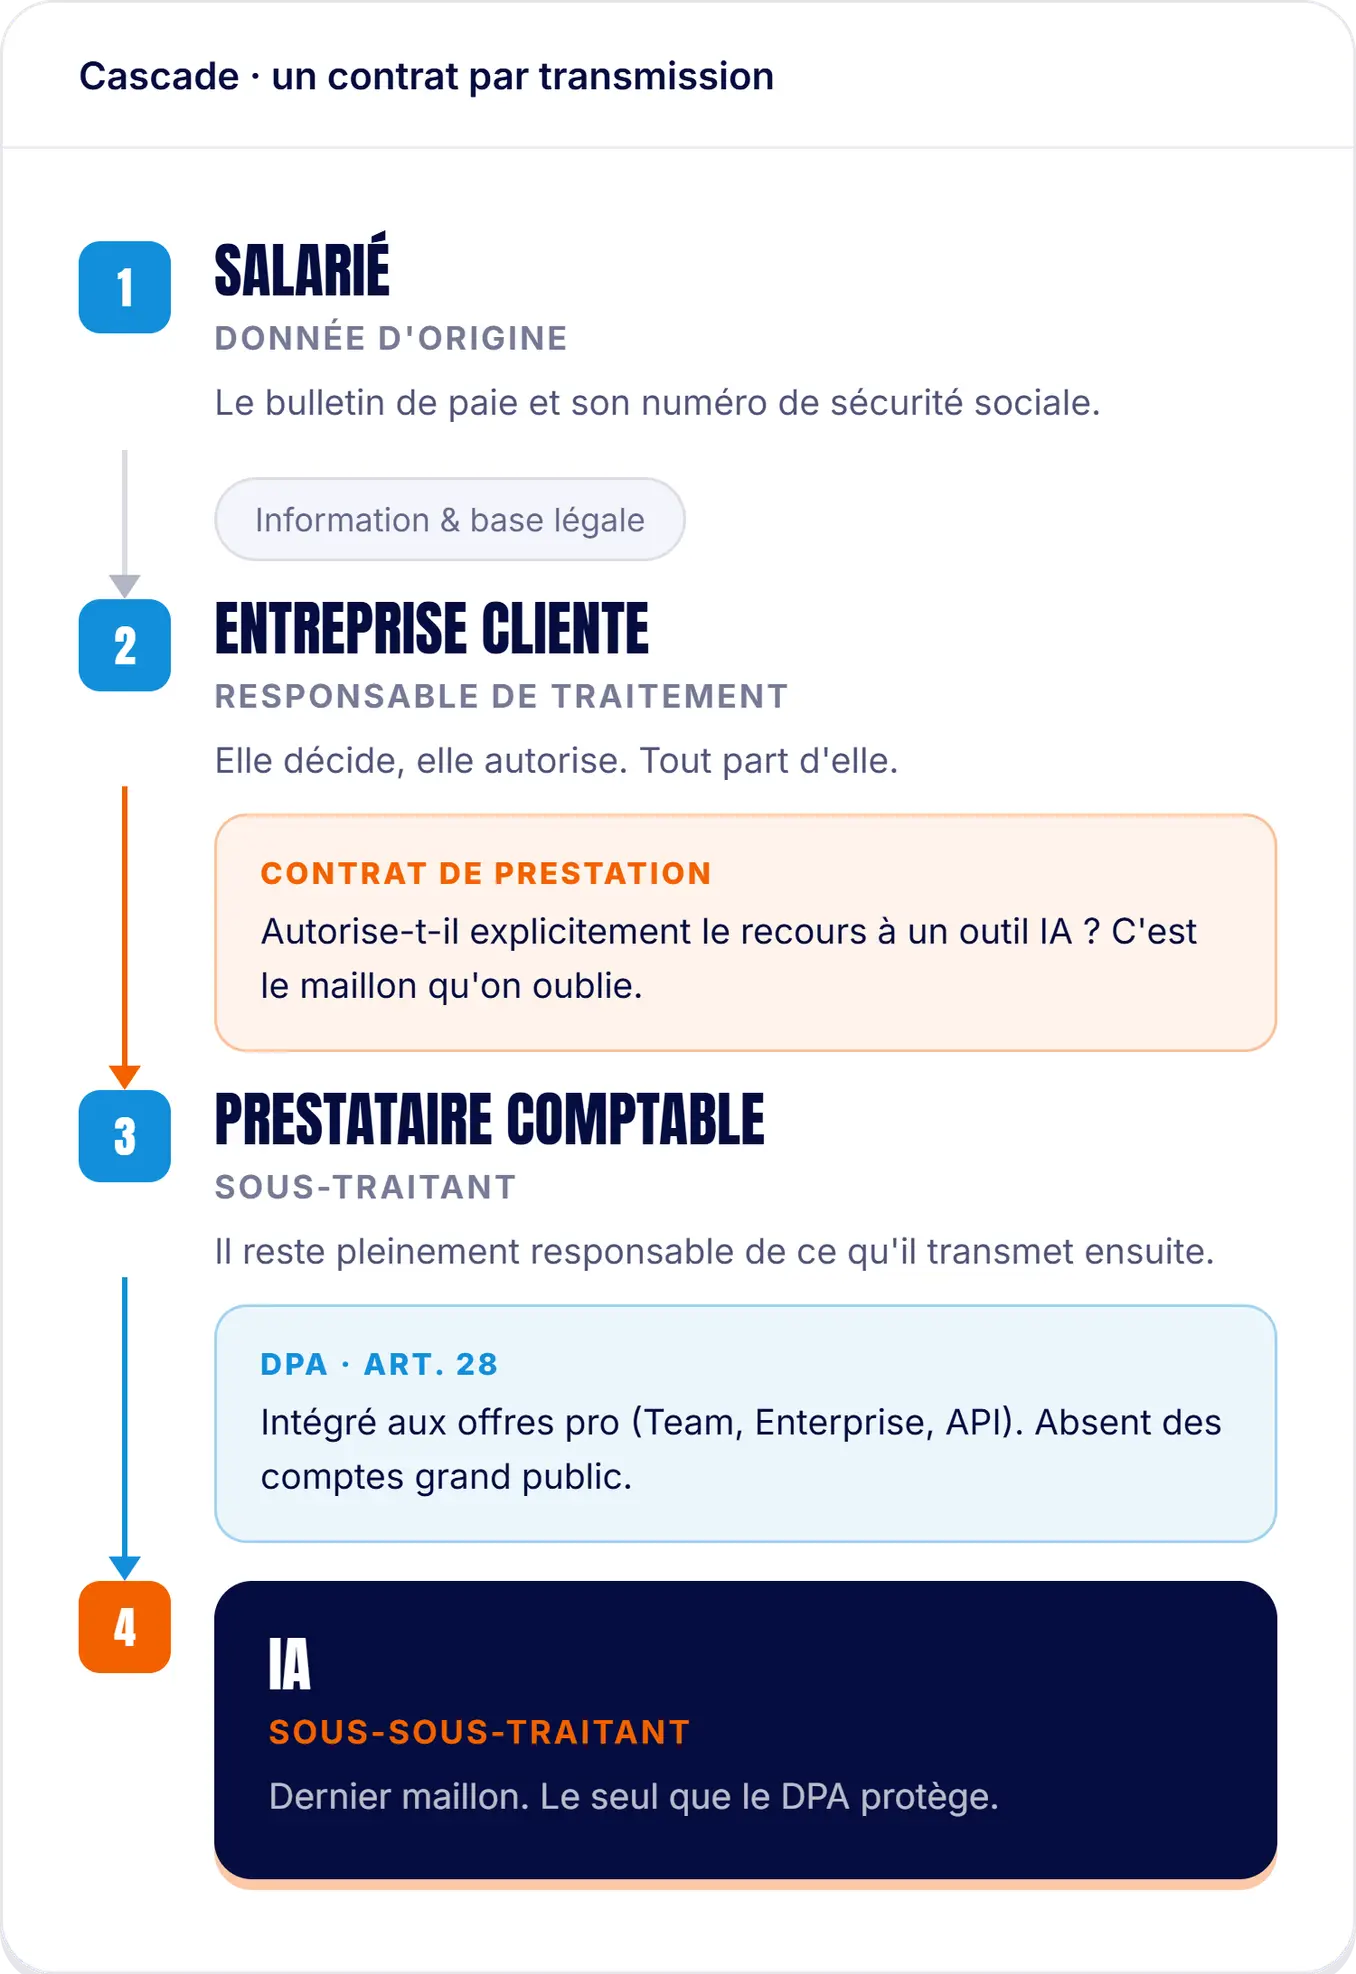
Salarié (donnée d'origine) → Entreprise cliente (responsable de traitement) → Prestataire comptable (sous-traitant) → IA (sous-sous-traitant)
Le DPA signé entre le prestataire et son fournisseur d'IA ne couvre que le dernier maillon de cette chaîne. Ce qui manque souvent, c'est l'autorisation du premier : le contrat entre le prestataire et son client final permet-il explicitement de sous-traiter à un outil IA le traitement de ces données ?
L'article 28 du RGPD est clair sur ce point : un sous-traitant qui recrute lui-même un sous-traitant (un "sous-sous-traitant") doit obtenir l'autorisation écrite préalable, spécifique ou générale, du responsable de traitement initial, et lui reste pleinement responsable de la bonne exécution [2]. Si cette autorisation n'existe pas, ou si elle n'a jamais été formalisée, l'usage est hors cadre, indépendamment de la qualité du contrat signé avec le fournisseur d'IA.
C'est un point de vigilance simple à vérifier, mais souvent oublié : la conformité ne se limite pas au dernier maillon de la chaîne, elle se joue sur l'ensemble du parcours de la donnée.
Le principe de minimisation : la question à se poser avant de déposer un fichier
Même en supposant la chaîne d'autorisation en règle, une deuxième question doit se poser : cette donnée est-elle nécessaire à la tâche ?
Le principe de minimisation, énoncé à l'article 5.1.c du RGPD, impose de ne traiter que des données « adéquates, pertinentes et limitées à ce qui est nécessaire au regard des finalités » du traitement [4]. La CNIL en donne une définition simple : la collecte et le traitement doivent être strictement proportionnés à l'objectif poursuivi [5].
Dans notre exemple, l'objectif est une analyse comptable : vérification de cohérence de montants, calcul de charges. Le numéro de sécurité sociale n'apporte rien à ce calcul. Le faire transiter dans l'IA revient à manipuler une donnée particulièrement identifiante pour un usage qui n'en a pas besoin. C'est précisément le type de disproportion que le principe de minimisation cherche à éviter.
Le NIR ajoute une difficulté propre. Son usage est encadré par le décret « cadre NIR » du 19 avril 2019, qui en réserve le traitement automatisé à des finalités limitativement énumérées, au premier rang desquelles la paie et la gestion du personnel [8]. Le déposer dans un assistant conversationnel généraliste pour vérifier des montants ne relève d'aucune de ces finalités. Le problème n'est donc pas seulement qu'il est inutile à la tâche : il est utilisé hors du cadre qui autorise son traitement.
La solution la plus simple : caviarder avant de déposer, et savoir comment ça s'appelle
Face à ces deux problèmes, la réponse la plus opérationnelle n'est pas de renoncer à l'usage de l'IA, mais de réduire ce qu'on lui confie. Un simple caviardage du document avant de le déposer (masquer le NIR, l'adresse postale, parfois le nom complet) permet de conserver l'essentiel de la valeur de l'analyse (les montants, les libellés, les cohérences à vérifier) tout en réduisant fortement le risque associé aux données les plus sensibles.
Un mot sur le vocabulaire, parce qu'il engage le droit applicable. Ce geste est une pseudonymisation, pas une anonymisation.
- La pseudonymisation remplace ou masque les identifiants directs, mais la ré-identification reste possible à l'aide d'informations supplémentaires. Les données restent des données personnelles, et le RGPD continue de s'appliquer intégralement [9].
- L'anonymisation rend l'identification impossible en pratique et de manière irréversible. La CNIL la soumet à trois critères cumulatifs : ni individualisation, ni corrélation, ni inférence. À ce prix seulement, les données sortent du champ du RGPD [9].
Un bulletin caviardé de son NIR, de son adresse et de son nom reste très identifiant : il porte un salaire, un employeur, une période, un intitulé de poste. Nous sommes donc en pseudonymisation, et cela change la conclusion : le caviardage ne dispense ni du compte professionnel, ni du DPA, ni de l'autorisation en amont. Les deux réflexes sont complémentaires, pas alternatifs.
La CNIL a déjà sanctionné cette confusion. En septembre 2024, elle a infligé 800 000 € à Cegedim Santé, éditeur de logiciels pour environ 25 000 cabinets médicaux, pour avoir traité sans autorisation des données de santé qui n'étaient pas anonymes mais seulement pseudonymisées, la ré-identification restant possible par des moyens raisonnables [10]. Le Conseil d'État a rejeté les recours le 13 février 2026 et confirmé les trois sanctions du groupe, soit 1,8 million d'euros. Il y pose le critère : une donnée pseudonymisée ne devient anonyme que si le risque d'identification est insignifiant, l'identification étant irréalisable en pratique [11].
Le mécanisme est exactement celui du bulletin caviardé : on croit être sorti du RGPD, on ne l'est pas. Et le seuil n'est pas « j'ai retiré le nom », c'est « plus personne ne peut être retrouvé ».
Ce réflexe ne dispense pas de vérifier la chaîne d'autorisation en amont, mais il traite immédiatement le problème de minimisation, sans outil supplémentaire ni compétence juridique particulière.
Cette prudence n'a rien d'excessif : dans son guide pratique de septembre 2024 sur les IA génératives, le Conseil national des barreaux recommande aux avocats, soumis au secret professionnel le plus strict, de ne travailler qu'avec des jeux de données pseudonymisés [12]. La profession la plus contrainte de France arrive à la même conclusion que pour un dossier comptable.
Ce qu'il faut retenir
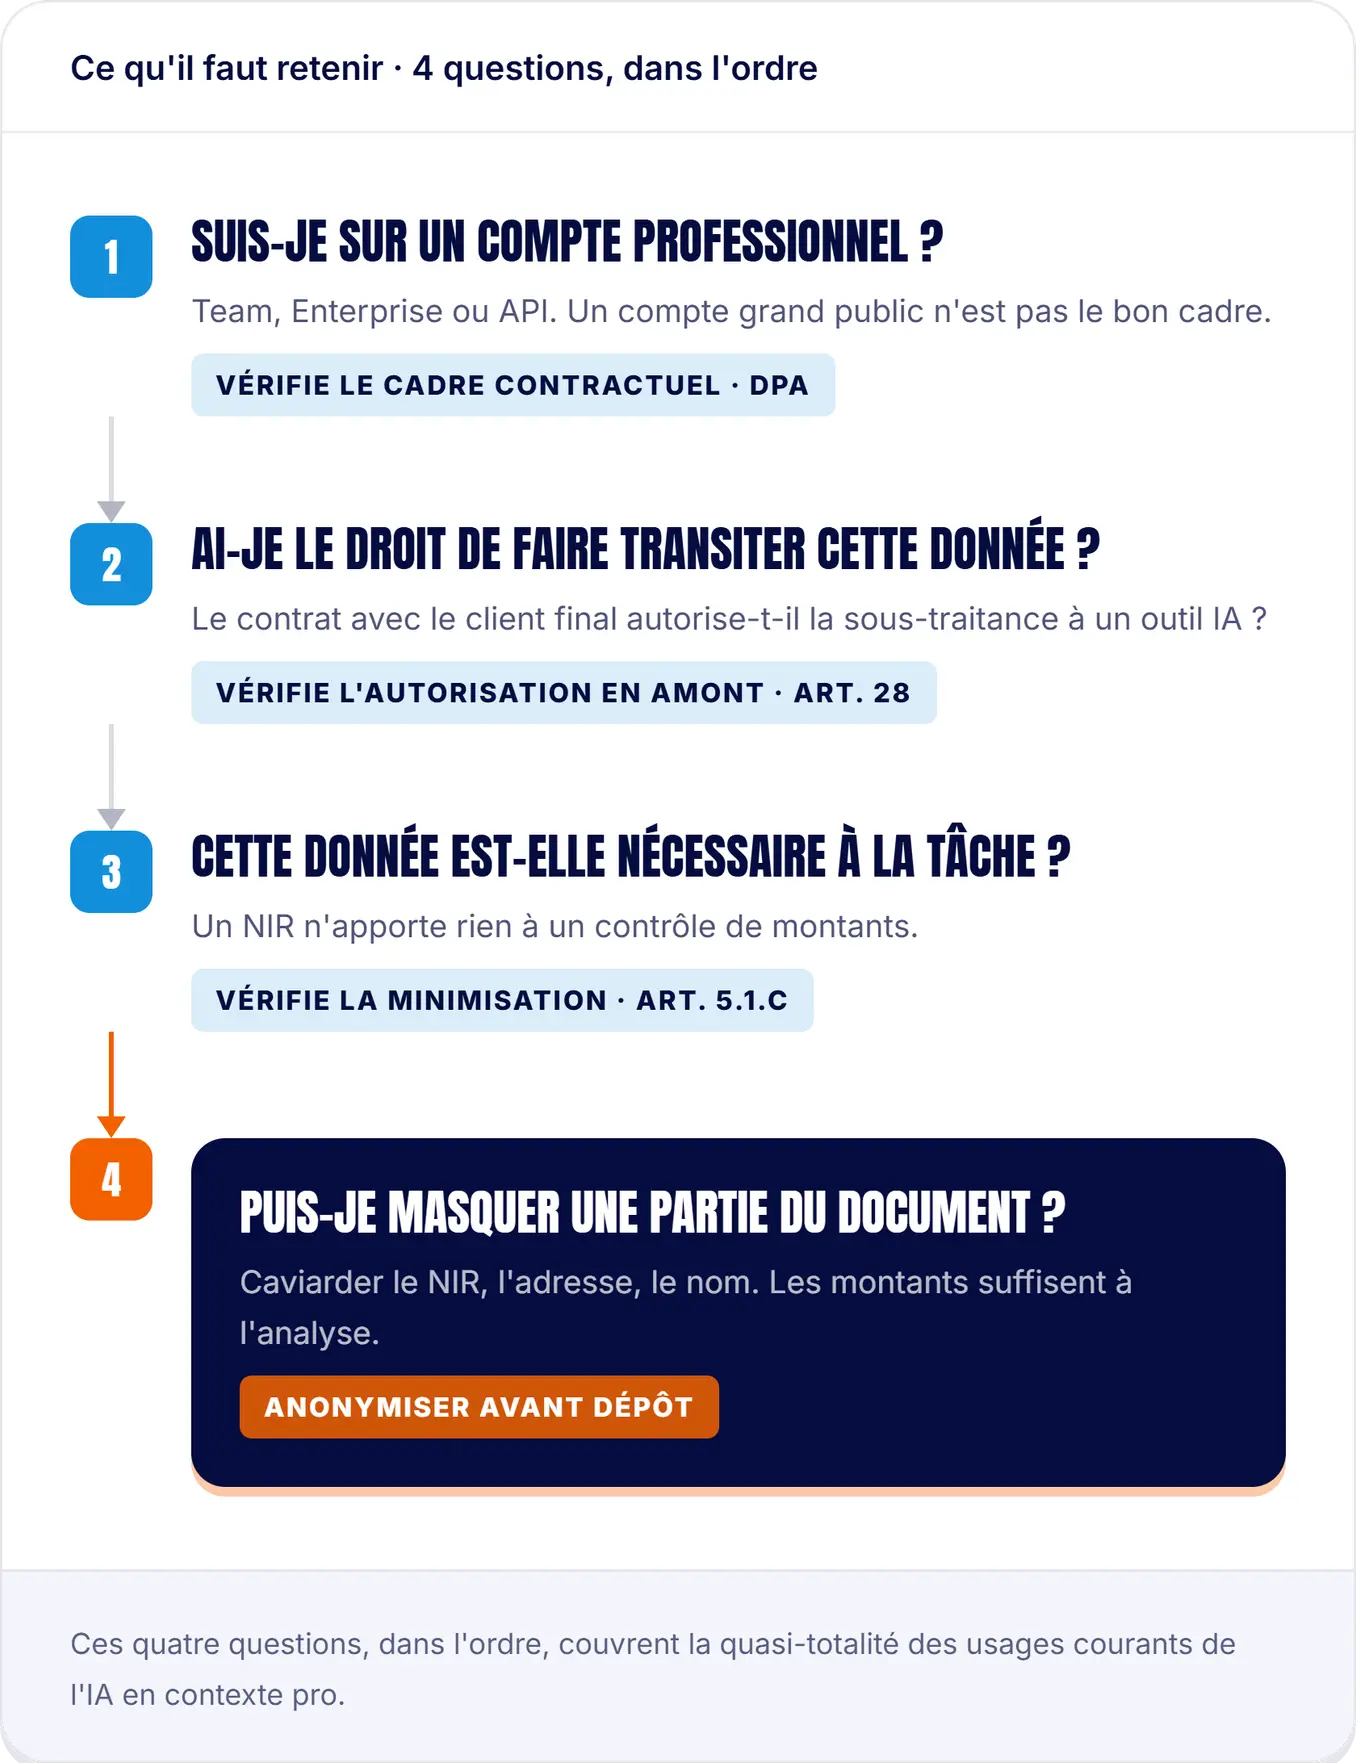
| Question à se poser | Ce qu'elle vérifie |
|---|---|
| Suis-je sur un compte professionnel (Team/Enterprise) ? | L'existence d'un cadre contractuel (DPA) |
| Ai-je le droit de faire transiter cette donnée jusqu'à l'IA ? | L'autorisation de sous-traitance en amont de la chaîne |
| Cette donnée est-elle nécessaire à la tâche ? | Le respect du principe de minimisation |
| Puis-je masquer une partie du document sans perdre l'utilité de l'analyse ? | La possibilité de pseudonymiser avant dépôt |
Ces quatre questions, prises dans l'ordre, permettent de sécuriser la quasi-totalité des usages courants de l'IA générative en contexte professionnel, sans expertise juridique poussée, et sans renoncer aux gains de temps que ces outils permettent.
Une dernière précision, qui est aussi la plus utile : caviarder ne fait pas sortir du RGPD. Cela réduit le risque, cela satisfait la minimisation, cela ne remplace pas le cadre contractuel. Les quatre questions se posent ensemble, pas au choix.
Sources
[1] Anthropic, Does Anthropic act as a Data Processor or Controller ? et How do I view and sign your Data Processing Addendum (DPA) ?. Le DPA est intégré d'office aux conditions commerciales, qui couvrent l'API, la Console, Team et Enterprise. Les offres grand public Free, Pro et Max en sont dépourvues.
[2] RGPD, article 28 (sous-traitant). Le point 2 impose l'autorisation écrite, spécifique ou générale, du responsable de traitement avant tout recours à un autre sous-traitant. Chapitre 4 du règlement, sur le site de la CNIL.
[3] CNIL, Travailler avec un sous-traitant : obligations du sous-traitant, clauses attendues au contrat, risques encourus en cas de manquement.
[4] RGPD, article 5.1.c : des données « adéquates, pertinentes et limitées à ce qui est nécessaire au regard des finalités pour lesquelles elles sont traitées ». Chapitre 2 du règlement, sur le site de la CNIL.
[5] CNIL, définition de la minimisation : la collecte et le traitement doivent rester proportionnés à l'objectif poursuivi.
[6] CNIL, questions-réponses sur l'utilisation d'un système d'IA générative, 18 juillet 2024.
[7] CNIL, IA et RGPD : de nouvelles recommandations, 7 février 2025. Ces recommandations visent le développement des systèmes d'IA ; la phrase citée sur les invites vaut néanmoins pour tout usage.
[8] Décret n° 2019-341 du 19 avril 2019 relatif aux traitements de données comportant le NIR, dit « cadre NIR » : Légifrance et la présentation de la CNIL.
[9] CNIL, l'anonymisation de données personnelles : définition de l'anonymisation, caractère irréversible, trois critères d'individualisation, de corrélation et d'inférence, et distinction avec la pseudonymisation dont les résultats restent des données personnelles.
[10] CNIL, données de santé : sanction de 800 000 euros à l'encontre de la société Cegedim Santé, délibération SAN-2024-013 du 5 septembre 2024.
[11] Conseil d'État, 13 février 2026, n° 498628 : rejet des recours des sociétés du groupe Cegedim et confirmation des trois sanctions CNIL de 2024, soit 1,8 million d'euros au total. La décision retient qu'une donnée pseudonymisée n'est anonyme que si le risque d'identification est insignifiant et l'identification irréalisable en pratique.
[12] Conseil national des barreaux, guide pratique sur l'utilisation des systèmes d'intelligence artificielle générative, septembre 2024.
[13] Google pour les associations, Critères d'éligibilité – France et Faire valider mon association par Goodstack. Sont éligibles les associations loi 1901, les fondations loi 1987 et les fonds de dotation loi 2008-776 ; sont exclus les structures gouvernementales, les établissements de santé et les établissements d'enseignement, hormis leurs fondations ou branches caritatives.
[14] Google, Turn the Gemini app on or off : l'édition Nonprofits figure parmi celles où l'application Gemini est un service principal, avec des protections de niveau entreprise ; conversations et fichiers ni relus par des humains ni utilisés pour améliorer les modèles. Et Generative AI in Google Workspace Privacy Hub : cadre du Cloud Data Processing Addendum, conservation réglable à 3, 18 ou 36 mois (18 par défaut), Gemini Notebook (NotebookLM) hors certifications ISO et SOC et hors réglages de région des données. Pages mises à jour le 18 septembre 2026.
[15] Google, Avis de confidentialité des applications Gemini : relecture humaine d'un sous-ensemble des conversations, conservé jusqu'à trois ans et non supprimé avec l'activité.
[16] Google, Comparer les fonctionnalités de Google Workspace pour les associations, mis à jour le 18 septembre 2026. Édition gratuite : accès « de base » à Gemini (25 requêtes Pro toutes les 4 heures, 100 requêtes par jour en mode réflexion), 5 rapports Deep Research par mois, pas d'assistance Gemini dans Gmail, Docs et Sheets.
[17] Google pour les associations, Le meilleur de l'IA de Google est désormais inclus dans Workspace, avec des remises importantes pour les associations.